El entorno regulatorio actual, acompañado del creciente número de ciberamenazas e impactos negativos en la reputación institucional, ha hecho que la ciberseguridad haya dejado de ser un asunto técnico que ha acompañado a las áreas operativas de tecnología en segundo plano. La tendencia global del mercado demanda una separación entre las operaciones tecnológicas y la supervisión y gestión del riesgo. La ciberseguridad se ha convertido en un pilar esencial de la resiliencia organizacional, continuidad del negocio y la protección de los datos de usuarios, clientes y la empresa.
A través de nuestra labor diaria como compañía especialista en perfiles de ciberseguridad y gracias a el contacto directo con líderes tecnológicos y ejecutivos del sector, recopilamos de primera mano la visión de los responsables de seguridad de la información.
En la gran mayoría de nuestras interacciones se menciona un dilema estructural que afecta profundamente a la trayectoria profesional del CISO en la organización y al éxito de la adopción de la estrategia de protección corporativa: ¿de quién es mejor depender dentro de la organización?
Uno de los pilares fundamentales de las responsabilidades del Chief Information Security Officer, como su nombre indica, es mantener el contacto con miembros de la alta dirección y ser capaz de reportar los riesgos traduciéndolos en términos de negocio. No obstante, es importante diferenciar entre dependencia jerárquica y reporte. Los datos reflejan que la dependencia jerárquica influye en la adopción y desarrollo de la estrategia de seguridad. Además, nuestros datos reflejan que es una de las principales preguntas que nos hacen los CISOs cuando escuchan nuevas oportunidades laborales.
La ubicación de la figura del CISO en el organigrama y su dependencia determinan directamente su capacidad real de influencia, su autonomía para gestionar riesgos y la efectividad con la que se despliegan las políticas de seguridad. No se trata de una mera decisión administrativa, sino de una elección estratégica con ventajas, retos y tensiones específicas según la línea de dependencia.
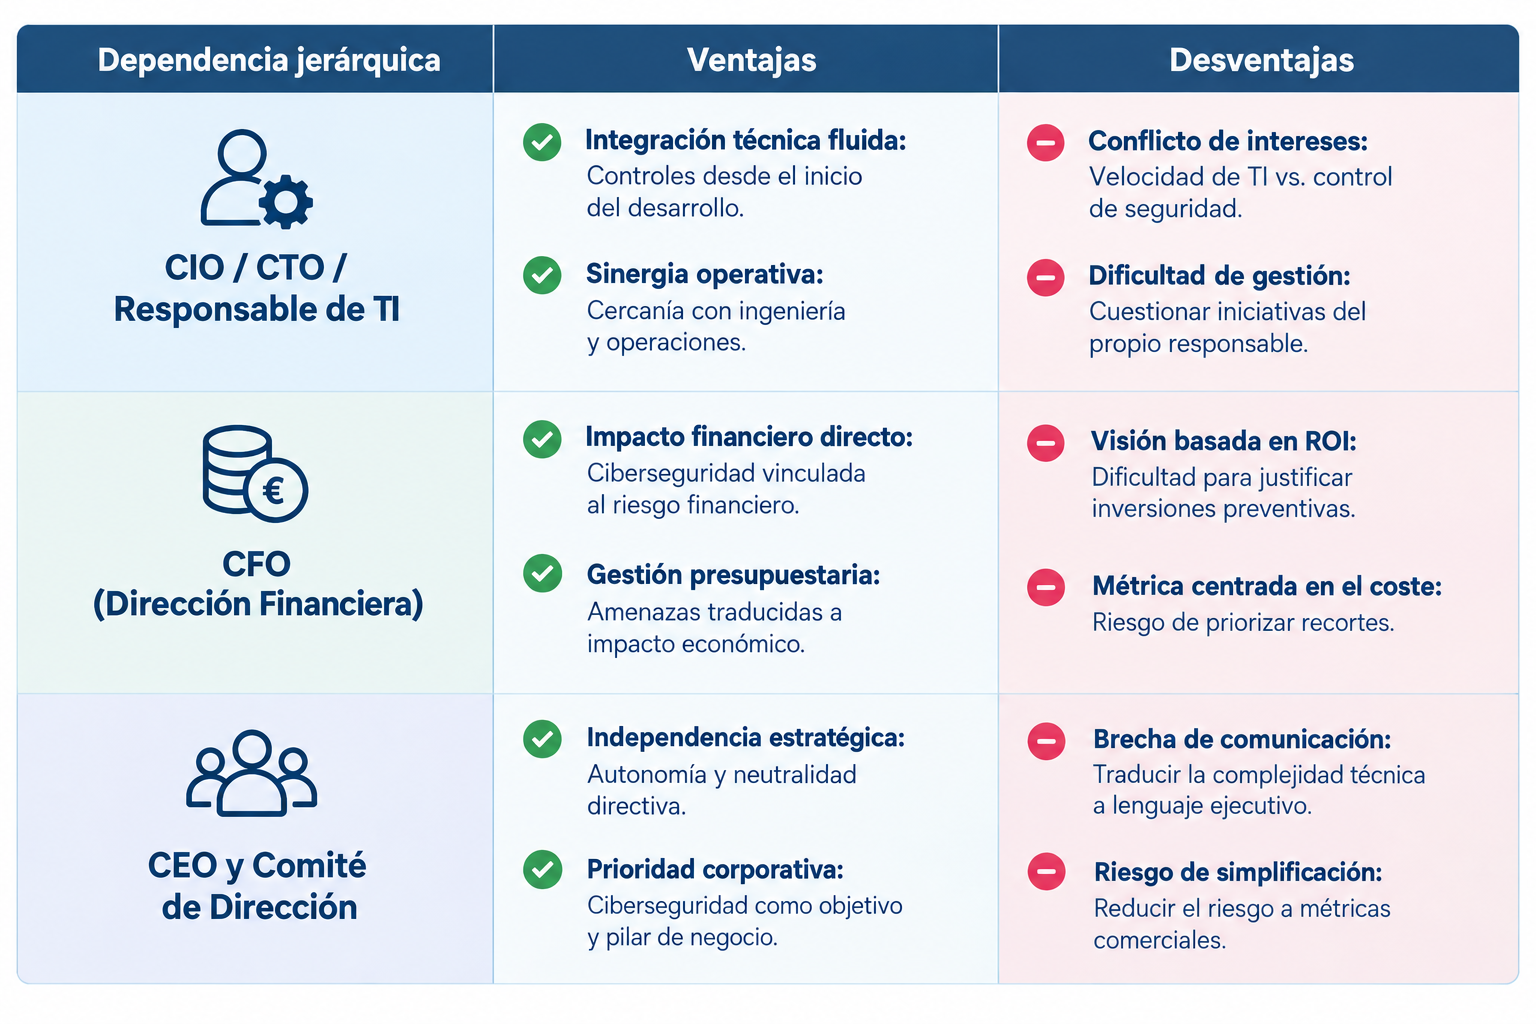
Dependencia del CIO, CTO o Responsable de TI: la alineación tecnológica frente a conflictos de intereses
La posición del CISO dentro ha estado vinculada tradicionalmente al departamento de Tecnologías de la Información o Desarrollo (dependiendo del sector). Nuestros datos confirman que este esquema continúa siendo predominante, principalmente por la extrema cercanía operativa que requiere la protección de infraestructuras críticas y entornos de software.
- Ventajas operativas: depender del CIO o CTO garantiza que las iniciativas técnicas digitales fluyan. Facilita la adopción de controles de seguridad desde las primeras fases de despliegue de software o en los inicios de la arquitectura, agilizando la implementación técnica al compartir proyectos, vocabulario técnico y operativa con los mismos equipos de ingeniería e infraestructura.
- El gran desafío: en ocasiones surge una tensión estructural inevitable. El área de TI quiere garantizar la velocidad de entrega de nuevas iniciativas digitales, la innovación y la eficiencia de los sistemas. En contraste, la función del CISO y equipos de seguridad exige ejercer un rol de moderación, análisis riguroso de riesgos y control de cumplimiento. Cuando se definen proyectos innovadores, como por ejemplo iniciativas como la rápida adopción de la IA, el CISO se ve obligado a asumir un rol de «poli malo». Esto ralentiza inevitablemente los procesos para reducir riesgos y analizar vulnerabilidades en detalle. El roce interno aparece cuando toca decirle a tu propio jefe que la iniciativa innovadora que el área de TI desea implementar debe replantearse o no puede llevarse a cabo en los plazos fijados. En situaciones así, pesa mucho la confianza y el contar con un responsable al que la seguridad sea prioritaria.
Dependencia del CFO: La ciberseguridad vista desde la métrica financiera
Con el incremento exponencial del impacto económico derivado de multas y la creciente exigencia de las pólizas de ciberseguros (junto a sus muy limitadas coberturas), la dependencia directa CFO ha ganado presencia en determinadas estructuras corporativas. Aunque es la menos habitual.
- Ventajas: Esta línea jerárquica posiciona la ciberseguridad y sus riesgos directamente en conversaciones de capital de empresa. El CISO suele tener acceso a presupuestos más estructurados, no siempre con mayor cantidad, y a la planificación financiera. Cuenta con más influencia a la hora de plantear necesidades y en entornos con fuerte control de costes derivados del impacto financiero apoya las inversiones en protección. Además de tener neutralidad respecto a IT.
- Desafíos: La naturaleza de la ciberseguridad es fundamentalmente preventiva. Seguir las pautas y mejores prácticas no acarrea beneficios económicos ni ingresos directos; su valor reside en evitar sanciones y pérdidas, asegurar la continuidad de los servicios y proteger datos. Desde una óptica estrictamente financiera centrada en el ROI tradicional, resulta difícil que el área financiera apueste fuerte. Convencer a directivos enfocados en la rentabilidad sin ver beneficios representa un obstáculo constante para sostener partidas presupuestarias a largo plazo.
Dependencia del CEO y el Comité de Dirección: Independencia estratégica e integración en el negocio
La búsqueda de una mayor neutralidad funcional ha impulsado la elevación del rol del CISO directamente hacia el CEO y su integración en el Consejo de Administración.
- Fortalezas: Depender de la máxima figura ejecutiva y al comité acarrea mucha independencia directiva y un enorme peso estratégico. El compromiso directo con la alta dirección eleva la seguridad a prioridad corporativa. La protección de los activos de información deja de verse como un gasto operativo o una traba técnica para pasar a ser un objetivo directo del negocio y un elemento diferenciador para clientes y competidores.
- Desafíos: El éxito en esta posición requiere que el CISO desarrolle competencias clave de comunicación ejecutiva, combinando lenguaje técnico, términos de negocio, aspectos financieros, etc. Si la dirección carece de un conocimiento profundo en ciberseguridad y tecnología, la comunicación del riesgo corre el riesgo de simplificarse en exceso hacia una mera traducción de métricas de crecimiento y resultados comerciales. Sin ser capaz de utilizar ese lenguaje común, es mucho más difícil hablar de la complejidad técnica real de la seguridad y negociar con eficacia los recursos necesarios.
¿Existe una estructura perfecta?
Nuestros datos en Iwantic son claros: el mensaje común entre los CISOs es que los desafíos operacionales y estratégicos acompañan al puesto de trabajo. Más allá de la casilla específica del organigrama en la que se ubique la función, el factor más determinante para asegurar la efectividad de la estrategia no es únicamente la dependencia, sino la madurez organizativa, no siempre acompañada del tamaño de la compañía, la apertura al cambio y la alineación con la seguridad. Los líderes de seguridad valoran enormemente tener autonomía real y responsabilidad directa sobre su propio presupuesto, en una compañía en la que la ciberseguridad sea prioridad real y objetivo de negocio.
Siempre y cuando la compañía esté alineada con la seguridad de la información y la gestión de riesgos, priorizando la prevención, continuidad del negocio y la resiliencia, el CISO podrá ejercer su labor de manera decisiva para proteger los datos y el futuro de la organización.
Alvaro Cruz Merino | Senior Associate Manager Cybersecurity | Iwantic